什么是 DNS?
DNS 本质上是互联网的电话簿。网络服务提供商通过 IP 地址传递信息。DNS 解析器将域名转换为 IP 地址,以便网站能够加载。例如,假设您的网站地址是 example.com。域名系统安全扩展将在后台联系 .com 名称服务器。在前端,用户只需记住 example.com,而不是 192.158.3.17。
免费开始,无需信用卡。
DNS 本质上是互联网的电话簿。网络服务提供商通过 IP 地址传递信息。DNS 解析器将域名转换为 IP 地址,以便网站能够加载。例如,假设您的网站地址是 example.com。域名系统安全扩展将在后台联系 .com 名称服务器。在前端,用户只需记住 example.com,而不是 192.158.3.17。
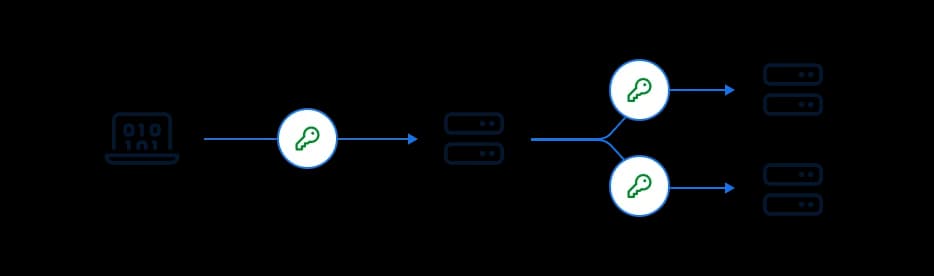
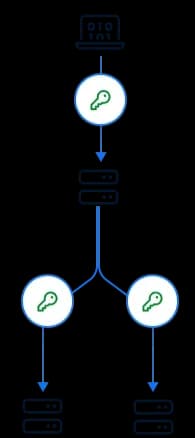
虽然 DNS 使用户更容易访问网站,但它也可能使域名处于风险之中。启用 DNSSEC(域名系统安全扩展)可以避免欺骗、缓存投毒或错误的 IP 地址。这层额外的安全性增强了 DNS 服务器的身份验证。它需要一个加密的数字签名,以确保 DNS 记录来自权威名称服务器。要求这个签名可以保护您的域名免受中间人攻击。
DNS 安全扩展使用公钥加密,作为信任的基础。这一过程为您提供一个公钥,以验证数字签名。为了提供额外的保护,您还将获得一个私钥。该私钥与您的 DNS 区域配对。DNS 区域托管域名的记录。通过为您的区域拥有一对密钥,您可以保持域名及其相关信息的安全。
一个介于 0 到 65535 之间的数字,用于识别您的 DS(委托签名者)记录。DS 记录检查您子区域的真实性。子区域是另一个区域的子域。例如,如果您的网站是 example.com,则该网站的子区域将是 help.example.com。
算法是加密您的密钥和转换代码的方式。您为您的密钥指定一个算法,以确保互操作性。这确保软件正确交换信息。Sav 使用 ICANN 建议的以下算法:5: RSA/SHA-1,7: RSASHA1-NSEC3-SHA1,8: RSA/SHA-256,10: RSA/SHA-512,以及 13: ECDSA 曲线 P-256 与 SHA-256。
通过认证您的 DNSSEC 密钥,并确保其数据通过信任链安全。此 DNSSEC 验证以电子签名或 DNS 查找的形式存在。域名的数字签名确保从您的计算机到名称服务器的路径不会被其他运营商拦截。

基于806条评价


已验证
服务非常好,满足了我的所有期望。强烈推荐!
John Doe
-2024-08-15
已验证
总体体验良好,但还有改进的空间。
Jane Smith
-2024-07-22
已验证
绝对棒!一定会再次使用。
Alice Johnson
-2024-09-01
一个平台即可获取域名、搭建真正的网站,并在准备就绪时出售——没有意外费用,也没有繁琐的设置。
域名成交时我们仅收取 4% 的费用——远低于大多数交易市场收取的 10–20%。
可从 350 多种不同的域名后缀中选择,让您挑选到心目中理想的名称。
使用 Savannah AI 搭建,数据库开箱即连——无需额外购买或配置。
根据网站需要连接任意数量的外部工具,可添加的应用没有上限。
每个域名都包含隐私联系信息,让您的个人数据不出现在公开记录中。
每个域名都包含安全证书,为您的网站带来访客信赖的安全锁标志。

DNS 查询是从客户端(通常是计算机或设备)发送到域名系统(DNS)服务器的请求,目的是将域名解析为相应的 IP 地址。当您在浏览器中输入网站的 URL 时,DNS 查询帮助将该人类可读的地址(例如 www.example.com)转换为计算机用于互联网通信的数字 IP 地址(例如 192.0.2.1)。DNS 服务器处理该查询并返回 IP 地址,从而使用户的设备能够连接到所需的网站。
DNS 记录类型是域名系统中的各种条目,提供有关域名的特定信息。常见类型包括 A 记录,用于将域名映射到 IPv4 地址;AAAA 记录,用于 IPv6 地址;CNAME 记录,用于为域名创建别名;MX 记录,用于指定邮件交换服务器以便邮件投递;TXT 记录,用于各种基于文本的信息,包括验证;以及 NS 记录,指示域的权威名称服务器。每种记录类型在有效管理和引导互联网流量方面发挥着独特作用。
区域签名密钥(ZSK)和密钥签名密钥(KSK)在 DNS 安全扩展(DNSSEC)中是不同的,以增强安全性和可管理性。ZSK 用于签署区域内的各个 DNS 记录,允许频繁更新和更快速的密钥轮换,而不会造成显著的开销。相对而言,KSK 用于签署 ZSK 本身,为密钥管理层次提供更高的信任和安全性。这种分离意味着即使 ZSK 被破解,KSK 仍然安全,从而确保整体 DNSSEC 信任链的完整性,同时允许区域内更灵活的操作。
不,DNS 区域中的所有资源记录不需要是同一种类型。一个 DNS 区域可以包含多种类型的资源记录,每种记录服务于不同的目的。例如,一个区域可能包括 A 记录,用于将域名映射到 IPv4 地址,MX 记录用于邮件路由,CNAME 记录用于别名,以及 TXT 记录用于各种文本数据。这种多样性允许灵活的域名配置和功能,以满足与域名相关的不同互联网服务的需求。
根区域是域名系统(DNS)层次结构中的顶级域,作为所有域名解析的起点。它包含根名称服务器的记录,这些服务器负责将查询定向到适当的顶级域(TLD)名称服务器,例如 .com、.org 以及像 .uk 或 .de 这样的国家特定域名。根区域对于 DNS 的功能至关重要,因为它建立了互联网所有域名的基础结构,使用户能够通过人类可读的地址访问网站和服务。